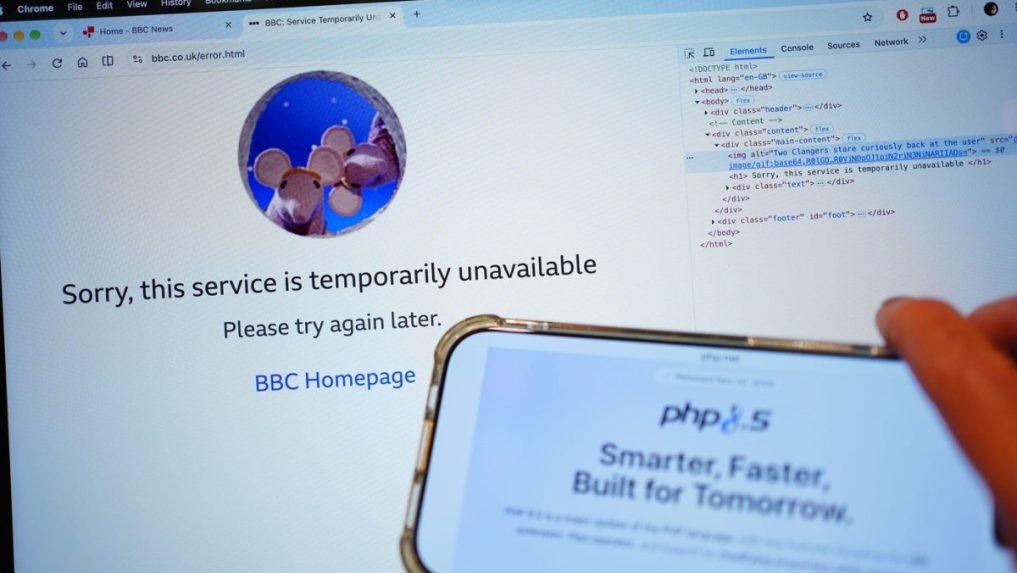

Mnohé spoločnosti aj organizácie verejnej správy sa snažia opraviť zraniteľnosť svojich internetových stránok pre vysoké riziko kybernetických útokov. Vývojári programovacieho jazyka PHP, ktorého chyby odhalila umelá inteligencia, vydali aktualizáciu s opravami.
Podľa popularizátora kybernetickej bezpečnosti to však neznamená, že sa tým riziko eliminuje. Problémy má aj Slovensko.
Svoje webové stránky preventívne odstavili vládne úrady v Nemecku, Fínsku, Holandsku či vo Francúzsku, ale aj viacero ázijských spoločností vrátane Číny, Japonska či Južnej Kórey. Problém sa dotýka aj väčšiny online obchodov a nákupných platforiem.
Problému s PHP vo svete sa v Rádiožurnále venovala redaktorka STVR Soňa Hagarová:
Medzi prvými napadnutými bola už v sobotu spoločnosť Amazon. Výskumník kalifornskej kyberbezpečnostnej firmy, ktorý použil umelú inteligenciu na odhalenie slabín v zdrojovom kóde PHP, Ryan Austin, konštatoval, že najpravdepodobnejším rizikom je únik údajov a žiadosti hackerov o výkupné.
Zneužitím slabín programovacieho jazyka PHP, ktorý využíva viac než 70 percent internetových stránok, by totiž útočníci mohli prevziať kontrolu nad postihnutými servermi, ukradnúť citlivé údaje alebo poškodiť webové stránky, ktoré na nich bežia.
Stupeň závažnosti
Popularizátor kybernetickej bezpečnosti Mario Minarovský vysvetľuje, že zraniteľnosti sa v softvéri PHP mohli skrývať aj roky a okamžitá aktualizácia so záplatami na dve zverejnené chyby nie je konečným riešením.
„Bolo by úžasné, keby to takto fungovalo. Bohužiaľ, vzhľadom na to, že zneužívanie bolo už niekoľko dní dozadu, zaplácame dve chyby. Ale, samozrejme, potom je na prevádzkovateľoch webov, aby zistili, či zraniteľnosť nebola zneužitá a či servery nie sú už kompromitované,“ zhodnotil.
Minarovský upozorňuje, že v škále medzinárodného hodnotenia závažných bezpečnostných zraniteľností má aktuálna chyba PHP stupeň závažnosti 9,2 z 10.
Ryan Austin poznamenal, že práve vďaka umelej inteligencii trval audit bezpečnosti systému iba pár dní namiesto mesiacov. „Môžu existovať aj ďalšie zraniteľnosti, ktoré s tým nesúvisia a teraz sa otvorili stavidlá, keď sa o problém začne zaujímať veľa ďalších ľudí,“ dodal.
Americká technologická spoločnosť Cloudflare, ktorá funguje ako ochranný štít a zrýchľovač webu, odvtedy registruje milióny pokusov o kyberútoky.
Problémy na Slovensku
Aj slovenské weby museli opravovať svoj kód. Odstavené boli viaceré štátne weby vrátane niektorých rezortov či Centrálneho registra zmlúv. Preventívne kroky podnikala aj Železničná spoločnosť Slovensko. V nadväznosti na odhalenie dier na PHP stránkach vydal Národný bezpečnostný úrad varovanie a stručný návod, ako postupovať.
Medzi odstavenými webmi kvôli oprave bol Úrad vlády SR, stránka ministerstva vnútra, ministerstva informatizácie a regionálneho rozvoja či web slovenských železníc. Na určitý čas nefungoval ani Centrálny register zmlúv. Odstávku dnes oznámila aj Univerzita Komenského v Bratislave.
Situáciu na Slovensku v Rádiožurnále priblížil redaktor STVR Juraj Búry:
Podľa Národného bezpečnostného úradu opravu už urobili desiatky štátnych webov. „Je to veľmi závažná zraniteľnosť, ktorá obsahuje možnosť čítať ľubovoľný obsah na webovej stránke, ktorá je napadnutá, ale nielen to. Pozmeňovať obsah, vykonávať ľubovoľný vlastný kód na webovej stránke a na serveri, na ktorom stránka beží,“ opísal riziká riaditeľ centra kybernetickej bezpečnosti SK-CERT Milan Pikula.
Riešením je čo najskôr aktualizovať kód, vysvetlil IT expert Filip Hanker z webu zive.sk. „Zaplátanie samotného PHP je otázka niekoľkých minút, niekedy to trvá dlhšie,“ dodal.
„Podstatou je testovanie po záplate, pretože to znamená prechod na vyššiu verziu, ktorá môže byť trošku iná ako nižšie verzie. Miera sa musí otestovať, či je všetko kompatibilné, prípadne doladiť, donastaviť, práve preto sa z minút často stávajú hodiny,“ ozrejmil Hanker.
Podľa neho bude podobných odhalení takýchto chýb, ale aj možných útokov pribúdať vďaka nástrojom umelej inteligencie. Nárast útokov potvrdil aj Milan Pikula z Národného bezpečnostného úradu.
„Máme už indície o zneužívaní alebo o pokusoch o zneužívanie tejto zraniteľnosti. Mali sme niekoľko sto tisíc kontaktov, ktoré sme identifikovali v prvom kole ako potenciálne zraniteľné. Je to množstvo, ktoré neviete riešiť kontaktom s každým koncovým klientom, preto aj komunikujeme skôr verejnými oznámeniami a odporúčaniami,“ informoval Pikula.
Bezpečnostný úrad vyzýva prevádzkovateľov, aby svoje weby a servery aktualizovali čo najskôr.

